Privacy by Design: Warum Software- und KI-Hersteller endlich in die Pflicht genommen werden müssen
Stellen Sie sich vor, Sie kaufen ein neues Fahrzeug. Beim ersten Starten bemerken Sie, dass das Licht ausgeschaltet bleibt, die Airbags deaktiviert sind und das Navigationssystem Ihren Standort im Sekundentakt an eine Werbeagentur in Übersee funkt. Auf Ihre Beschwerde antwortet der Hersteller lapidar: „Kein Problem, Sie können das alles in den 42 Untermenüs des Bordcomputers selbst umstellen – falls nicht, haften allerdings Sie bei einem Unfall.“
Was im Straßenverkehr völlig undenkbar wäre, ist in der digitalen Arbeitswelt leider gelebter Alltag. Ob moderne Cloud-Lösungen, Kollaborations-Plattformen oder brandneue KI-Assistenten: Viele digitale Werkzeuge werden ab Werk wie kleine Datenstaubsauger ausgeliefert. Genau hier setzen die Landesdatenschutzbeauftragten in Deutschland aktuell einen entscheidenden Hebel an. Ihre unmissverständliche Forderung lautet: Echte Herstellerverantwortung statt einseitiger Haftungsabwälzung auf den Mittelstand. Im Zentrum dieser Debatte steht ein Prinzip, das in der DSGVO zwar verankert ist, in der Realität aber oft zahnlos bleibt: Privacy by Design.
Was bedeutet Privacy by Design – und wo liegt heute das rechtliche Problem?
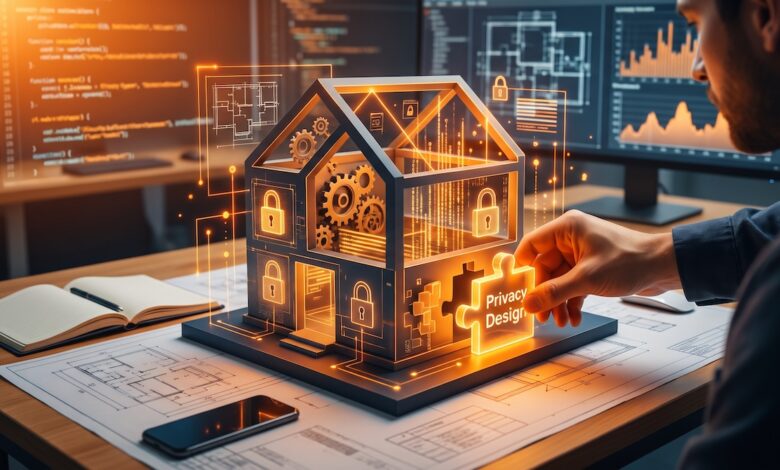
Der Begriff Privacy by Design (Datenschutz durch Technikgestaltung) beschreibt ein ebenso simples wie einleuchtendes Konzept: Datenschutz darf kein nachträgliches Pflaster sein, das man einem fertigen Programm irgendwie aufklebt.Vielmehr müssen Datensparsamkeit, Verschlüsselung und Zugriffskontrollen bereits auf dem Reißbrett – also während der Programmierung – fest in die Architektur einer Software eingebaut werden. Eng damit verknüpft ist Privacy by Default (datenschutzfreundliche Voreinstellungen): Ein System muss im Auslieferungszustand so konfiguriert sein, dass nur jene Daten verarbeitet werden, die für den jeweiligen Zweck zwingend nötig sind.
Doch warum hapert es in der Praxis so gewaltig an der Umsetzung von Privacy by Design? Die Antwort liegt in einem strukturellen Konstruktionsfehler von Artikel 25 der Datenschutz-Grundverordnung (DSGVO). Dort nimmt der Gesetzgeber nämlich nicht etwa den Software-Entwickler in die Pflicht, sondern den „Verantwortlichen“ – und das sind in aller Regel Sie als anwendendes Unternehmen.
Milliarden schwere Tech-Konzerne können ihre Plattformen so programmieren, dass maximale Datenströme fließen, und das rechtliche Risiko bequem an ihre Geschäftskunden weiterreichen. Für kleine und mittlere Unternehmen (KMU) entsteht dadurch ein massives Ungleichgewicht: Wer kein eigenes Heer aus IT-Forensikern und Datenschutzjuristen beschäftigt, tappt bei der Einführung neuer Software schnell in eine teure Compliance-Falle.
Die Forderung der Landesdatenschutzbeauftragten: Echte Herstellerverantwortung statt Haftungsfalle
In meiner täglichen Beratungspraxis als externer Datenschutzbeauftragter erlebe ich diesen Frust bei Unternehmerinnen und Unternehmern fast wöchentlich. Man möchte Prozesse digitalisieren, Wettbewerbsvorteile durch Künstliche Intelligenz nutzen – und steht plötzlich vor einem Berg aus komplexen Admin-Einstellungen, kryptischen Telemetrie-Optionen und unübersichtlichen Auftragsverarbeitungsverträgen.
Genau deshalb ist der aktuelle Vorstoß der Landesdatenschutzbeauftragten ein überfälliges Signal in Richtung Berlin und Brüssel. Die Aufsichtsbehörden fordern, Software-, Plattform- und KI-Hersteller gesetzlich direkt zu verpflichten, Privacy by Design und datenschutzfreundliche Voreinstellungen einzuhalten. Produkte dürfen erst dann auf den europäischen Markt gelangen, wenn sie ab Werk DSGVO-konform konfiguriert sind.
Dieser Ansatz folgt einer klaren Logik, die wir aus anderen Bereichen der IT-Sicherheit – etwa dem europäischen Cyber Resilience Act – bereits kennen: Sicherheit und Datenschutz gehören in die Verantwortung derer, die den Code schreiben und damit Geld verdienen. Mittelständische Betriebe müssen sich darauf verlassen können, dass ein professionelles Business-Tool nicht erst durch tagelange Konfigurationsarbeit „entschärft“ werden muss, bevor es rechtssicher eingesetzt werden darf.
Praxis-Check: Drei Alltagsszenarien, in denen fehlendes Privacy by Design teuer wird
Wie konkret sich mangelhaftes Privacy by Design im Unternehmensalltag auswirkt, zeigen drei typische Stolperfallen aus dem Mittelstand:
-
KI-Assistenten und automatische Meeting-Protokolle: Viele Videokonferenz- und Office-Systeme integrieren inzwischen KI-Funktionen, die Gespräche transkribieren, zusammenfassen und analysieren. Häufig sind diese Features nach einem Update automatisch aktiv oder nutzen Gesprächsdaten standardmäßig zum Training der eigenen KI-Modelle. Ohne gezieltes Gegensteuern fließen vertrauliche Personalgespräche oder Geschäftsgeheimnisse unkontrolliert ab.
-
Cloud-Software und versteckte Telemetrie-Daten: Zahlreiche SaaS-Tools (Software-as-a-Service) übermitteln im Hintergrund kontinuierlich Nutzungs- und Diagnosedaten an Server in Drittländern. Dass sich darunter oft auch IP-Adressen, Gerätekennungen und Nutzerverhalten der eigenen Mitarbeitenden befinden, entdecken Unternehmen meist erst bei einem tiefen Audit – weil die entsprechenden Regler gut versteckt in den Systemtiefen schlummern.
-
Vernetzte Büro-Hardware und Smart-Office-Lösungen: Vom modernen Zutrittssystem bis hin zur smarten Konferenzraum-Kamera: Viele Geräte speichern Bewegungsprofile oder Biometrie-Daten deutlich länger als erforderlich, weil die automatische Löschfrist im Auslieferungszustand auf „unbegrenzt“ steht.
Konkrete Handlungsempfehlungen: Wie Sie Ihr Unternehmen schon heute absichern
Bis der Gesetzgeber die Hersteller tatsächlich an die kurze Leine nimmt, vergeht erfahrungsgemäß wertvolle Zeit. Damit Ihr Unternehmen bis dahin nicht zum Spielball unzureichender Standardeinstellungen wird, empfehle ich Ihnen fünf praxiserprobte Schritte:
-
Datenschutz-Check vor dem Kauf etablieren: Betrachten Sie Privacy by Design als festes Einkaufskriterium.Binden Sie Ihren Datenschutzbeauftragten ein, bevor neue Software-Lizenzen oder KI-Tools gebucht werden – nicht erst, wenn die Rechnungen bereits bezahlt und die Daten migriert sind.
-
„System-Hardening“ am ersten Tag durchführen: Nehmen Sie keine neue Software im Auslieferungszustand produktiv in Betrieb. Gehen Sie bei der Einrichtung konsequent nach dem Prinzip Privacy by Default vor:Deaktivieren Sie nicht benötigte Telemetrie-Funktionen, schalten Sie das KI-Modelltraining mit Ihren Unternehmensdaten ab und begrenzen Sie Zugriffsrechte auf das absolute Minimum.
-
Europäische Software-Alternativen bewusst prüfen: Viele Anbieter aus Deutschland und der EU haben Privacy by Design längst als echtes Qualitätsmerkmal verstanden. Oft bieten europäische Cloud- und SaaS-Lösungen nicht nur deutlich transparentere Serverstandorte, sondern auch wesentlich übersichtlichere Datenschutzeinstellungen als ihre US-amerikanischen Pendants.
-
Auftragsverarbeitungsverträge (AVV) kritisch hinterfragen: Klicken Sie digitale Standardverträge nicht einfach blind weg. Prüfen Sie genau, welche Unterauftragsverarbeiter eingebunden sind, wo die Daten physisch liegen und welche technischen und organisatorischen Maßnahmen (TOM) der Hersteller tatsächlich garantiert.
-
Mitarbeitende für „Schatten-KI“ sensibilisieren: Die sicherste IT-Architektur nützt wenig, wenn Teams aus Bequemlichkeit kostenlose Browser-Erweiterungen oder private KI-Accounts mit sensiblen Kundendaten füttern.Klare Richtlinien und praxisnahe Schulungen schaffen hier Sicherheit, ohne die Innovationsfreude im Team auszubremsen.
Datenschutz darf kein Bremsklotz für Ihre Digitalstrategie sein – und erst recht keine Einbahnstraße, bei der große Tech-Plattformen die Gewinne einstreichen, während der Mittelstand das Haftungsrisiko trägt. Wenn Sie sich unsicher sind, ob Ihre aktuell genutzten Cloud-Tools, KI-Assistenten oder IT-Prozesse wirklich sauber aufgesetzt sind, lassen Sie uns gemeinsam einen Blick darauf werfen.
Auf www.sor.de oder direkt über unsere kostenfreie Service-Hotline unter 0800 9989888 unterstützen wir Sie pragmatisch dabei, Ihre digitale Infrastruktur rechtssicher, souverän und zukunftsfest aufzustellen.